

Se hai installato almeno una volta un certificato Let’s Encrypt, hai già incontrato /.well-known/, magari senza farci caso: è la cartella in cui Certbot appoggia il file che dimostra all’autorità di certificazione che il dominio è tuo. Ma quella cartella serve a molto di più.
/.well-known/ è il punto del sito, identico su ogni dominio, in cui browser, password manager, app, server di posta e ormai anche agenti AI vanno a cercare le informazioni che riguardano il sito nel suo insieme: a chi segnalare una falla di sicurezza, quali app possono aprire i tuoi link, dove si cambia la password, se accetti che i tuoi contenuti vengano usati per il text and data mining. È lo spazio che la RFC 8615 riserva ai metadati di un intero sito: certificati, contatti di sicurezza, login, app mobile, regole per i contenuti, agenti AI.
Il meccanismo si capisce in pochi minuti; la parte impegnativa è orientarsi fra i nomi possibili, che nel registro ufficiale sono più di cento. In questa guida parto dal funzionamento, poi passo in rassegna 31 file con schede d’uso costruite sulle specifiche originali: a cosa servono, chi li legge, come si scrivono e quali errori evitare. In appendice ci sono tutte le 107 voci del registro IANA al 18/11/2026.
Cos’è /.well-known/ e perché esiste
Immagina un programma che arriva su un sito conoscendone solo il dominio e vuole sapere, per esempio, se esiste un contatto per la sicurezza. Non può esplorare il sito pagina per pagina: gli serve un indirizzo deciso in anticipo, uguale ovunque. /.well-known/ è proprio questo, un punto d’incontro fisso dove ogni servizio sa di trovare i propri file. Lo definisce la RFC 8615, lo standard IETF pubblicato nel 2019.
Il problema: metadati che valgono per tutto il sito
Per capire perché esiste bisogna fare un passo indietro. Prima, ogni protocollo che aveva bisogno di un file “di sito” si sceglieva un indirizzo alla radice: /robots.txt è l’esempio che tutti conoscono. Finché i protocolli erano pochi funzionava, ma ognuno si prendeva un pezzo di uno spazio, quello degli URL, che appartiene al proprietario del sito, e il rischio di conflitti cresceva a ogni nuovo arrivato. Ecco come la RFC 8615 descrive il problema.
Alcune applicazioni devono scoprire informazioni su un origin prima di fare una richiesta. La RFC 8615 porta due esempi: il Robots Exclusion Protocol e P3P, che indicava ai browser la policy sulla privacy. Il client conosce solo l’origin: gli serve un posto prevedibile dove guardare, senza scontrarsi con altri protocolli e senza occupare lo spazio degli URL del proprietario.
Fissare un percorso per ogni protocollo ha un difetto: rischio di collisioni con altri percorsi fissi e con risorse che il sito ha già creato, e perdita di controllo del proprietario sul proprio spazio URI. Da qui la scelta di riservare un unico prefisso e registrare i nomi che ci vivono sotto (RFC 8615, sezione 1).
Cosa stabilisce la RFC 8615
La RFC 8615 è uno standard breve e volutamente minimale: non dice che cosa mettere nella cartella, fissa solo le regole del gioco, cioè dove sta il prefisso, chi può usarlo e come si aggiunge un nome nuovo. I punti sono cinque.
- Prefisso riservato.
/.well-known/vale per gli schemihttp,https,wsewss. Altri schemi possono usarlo solo se la loro definizione lo prevede. - Primo livello del path.
/.well-known/exampleè un well-known URI,/foo/.well-known/exampleno. - Nessun formato imposto. Lo fissa la specifica di ogni URI; su
/.well-known/in sé il client non deve aspettarsi alcuna risorsa. - Un URI non esiste finché non lo pubblichi. La RFC non obbliga nessun sito a servire alcun nome.
- Registrazione obbligatoria per i nuovi nomi. Chi conia un nuovo well-known URI deve registrarlo (sezione 3.1), con un nome preciso e non generico.
La RFC 8615 sostituisce la RFC 5785 e aggiorna le RFC 7230 e 7595.
Perché robots.txt, favicon.ico e sitemap.xml non ci stanno
Una domanda plausibile: se esiste una cartella dedicata ai file di sito, perché robots.txt, favicon.ico e sitemap.xml stanno ancora alla radice? La risposta è storica: sono nati prima della RFC 8615 e ciascuno è legato alla propria posizione da uno standard diverso, che i client seguono da anni.
Hanno percorsi fissi alla radice. Per robots.txt la RFC 8615 cita il Robots Exclusion Protocol come esempio di metadati di sito che un client deve scoprire prima di fare richieste: è il tipo di percorso fisso che il prefisso evita per i protocolli futuri. Per favicon.ico è l’HTML Standard a prevedere il ripiego su /favicon.ico; per sitemap.xml il protocollo sitemaps.org lega gli URL ammessi alla posizione del file. Il file che governa il crawling resta alla radice: vedi la guida a robots.txt.
Il registro IANA: come leggerlo
Se /.well-known/ è la cartella, il registro IANA è il suo elenco ufficiale dei nomi. Chi vuole usare un nome sotto il prefisso lo registra lì, così due protocolli diversi non finiscono a contendersi lo stesso file. Saperlo leggere serve a capire quanto è solido un URI prima di adottarlo: un nome permanent poggia su uno standard o su un uso comprovato, uno provisional può ancora sparire.
I quattro stati
Ogni voce del registro ha uno stato, ed è il modo più rapido per capire quanto è consolidato un nome: si va da quelli stabili a quelli in prova, fino a quelli dismessi.
Il registro “Well-Known URIs” usa la procedura Specification Required e ha come esperto Mark Nottingham. Ultimo aggiornamento 26/10/2026; il CSV scaricato il 18/11/2026 contiene 107 voci.
- permanent: 63. Specifiche di standard aperti o URI in uso comprovato.
- provisional: 39. Registrazioni meno consolidate, che gli esperti possono rimuovere se non risultano in uso.
- deprecated: 3.
privacy-sandbox-attestations.json,related-website-set.json,tpcd. - obsoleted: 2.
http-opportunisticemud.
La RFC 8615 (sezione 3.1) prevede solo permanent e provisional: gli altri due stati li usa il registro senza che la RFC li definisca.
Registrati nel 2025–2026: agent-card.json, webauthn, ucp (26/10/2026), scitt-keys, ssh-known-hosts, vacation-rental.json.
URI usati ma non registrati
Il registro però non racconta tutto. Alcuni dei file più diffusi in /.well-known/ non ci sono mai entrati: li ha introdotti un’azienda per i propri sistemi, li ha resi abituali la prassi, oppure sono ancora in bozza. Funzionano lo stesso, ma senza le garanzie che dà la registrazione.
Alcuni nomi diffusi non compaiono nel registro: apple-app-site-association (Apple), jwks.json (prassi OAuth), passkey-endpoints e web-identity (bozze W3C), http-message-signatures-directory (bozza IETF), mcp e agent-skills (proposte per agenti AI). Li tratto nella sezione 11, indicando chi li definisce: un nome non registrato può funzionare, ma nessun processo IANA garantisce che non collida con altri.
Come si registra un nuovo URI
Registrare un nome non è riservato agli enti di standardizzazione: servono una specifica che lo descriva e una richiesta agli esperti che gestiscono il registro. In pratica funziona così.
La richiesta contiene suffisso, change controller (per le RFC Standards Track è “IETF”), riferimento alla specifica, stato e informazioni correlate. Si invia dal registro o alla mailing list wellknown-uri-review@ietf.org. Anche terze parti possono registrare un URI molto diffuso, purché citino una specifica (RFC 8615, sezione 3.1).
Tabella di riepilogo
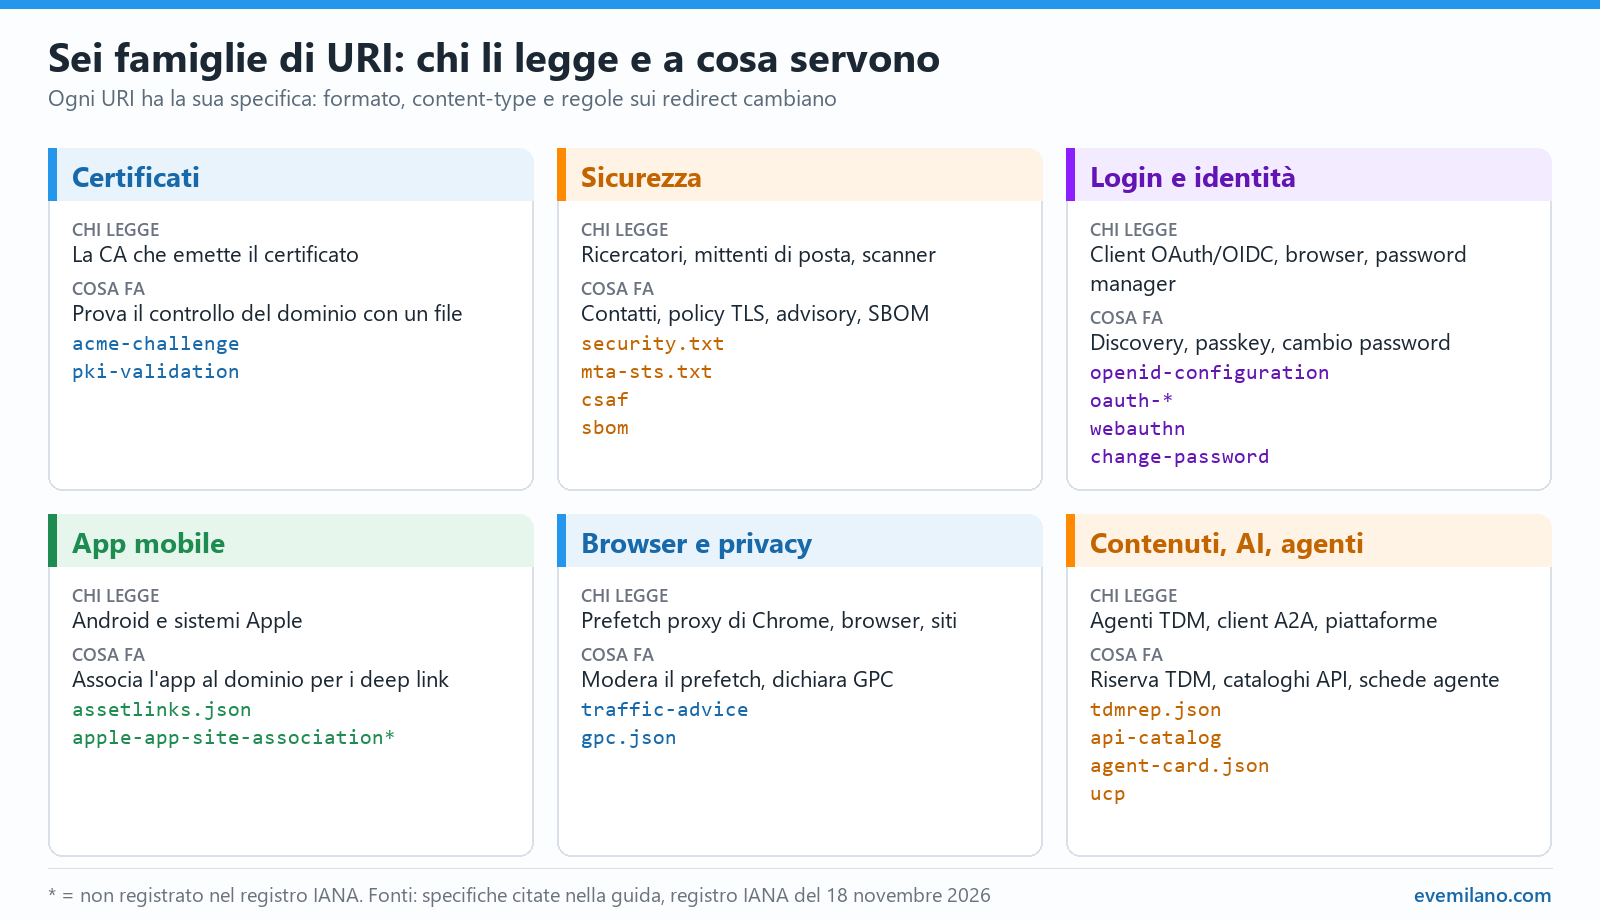
Prima di entrare nel dettaglio, ecco la mappa: i file trattati nelle schede, a cosa servono in una riga e quale documento li definisce. Se cerchi un file preciso, parti da qui e poi vai alla sua scheda.
| URI | A cosa serve | Specifica |
|---|---|---|
| acme-challenge, pki-validation | convalida del dominio | RFC 8555, BR |
| security.txt | contatti per vulnerabilità | RFC 9116 |
| mta-sts.txt | TLS obbligatorio per la posta | RFC 8461 |
| csaf, csaf-aggregator | bollettini di sicurezza | OASIS CSAF 2.0 |
| sbom | distinta dei componenti | RFC 9472 |
| openid-configuration | discovery OpenID Connect | OIDC Discovery |
| oauth-authorization-server, oauth-protected-resource | metadati OAuth | RFC 8414, 9728 |
| webauthn | passkey su più origin | WebAuthn L3 |
| change-password | link cambio password | W3C |
| assetlinks.json | associazione app Android | Digital Asset Links |
| traffic-advice | consigli ai prefetch proxy | bozza Google |
| gpc.json | adesione a GPC | W3C GPC |
| tdmrep.json | riserva di TDM | W3C CG |
| api-catalog | elenco API | RFC 9727 |
| agent-card.json | scheda agente A2A | A2A |
| ucp | profilo commerce | UCP |
| trust.txt | rete di fiducia editori | JournalList |
| amphtml | chiave cache AMP | |
| webfinger | scoperta di account | RFC 7033 |
| host-meta | metadati di host | RFC 6415 |
| nodeinfo | metadati fediverso | NodeInfo |
| gs1resolver | resolver GS1 | GS1 |
| caldav, carddav | calendari, rubriche | RFC 6764 |
Come funziona una richiesta a un well-known URI
Per chi legge il file tutto si riduce a una normale richiesta HTTP: il client compone https://<origin>/.well-known/<nome>, cioè attacca il nome che gli interessa al prefisso, e fa una GET. Il resto dipende dalla specifica dell’URI: la RFC 8615 definisce solo il prefisso, mentre formato del file e regole di risposta li stabilisce la specifica di ciascun nome.
Quello che conta davvero è come risponde il server, perché ogni codice di stato ha un significato preciso per il client: un 200 vuol dire “ecco il file”, un 404 “qui questo servizio non c’è”. Una risposta sbagliata, per esempio un 200 su un file che non esiste, gli fa credere qualcosa di falso. Ecco i casi da conoscere.
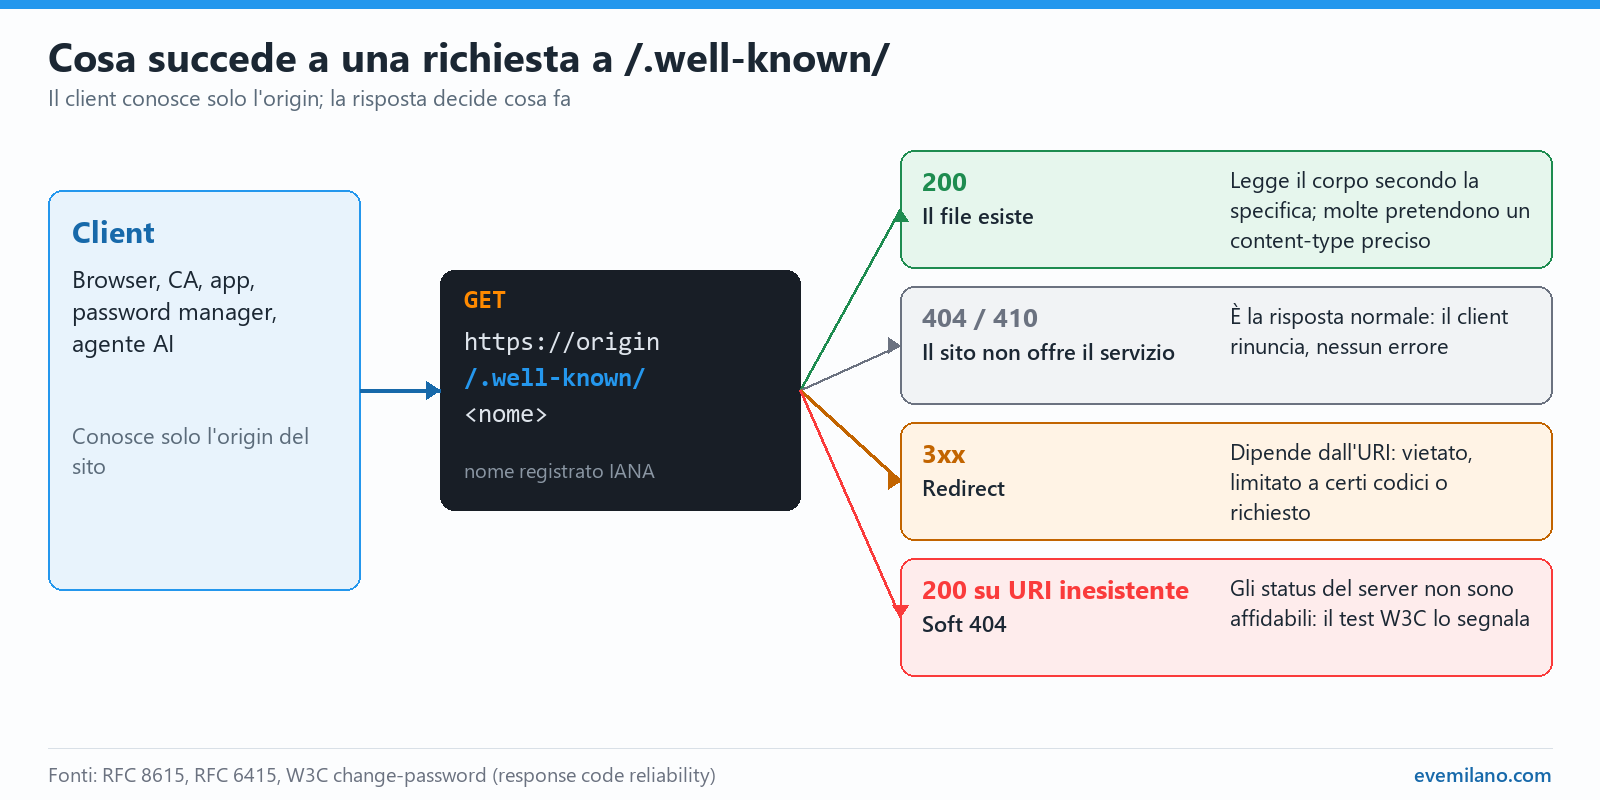
- 200. Il client interpreta il corpo secondo la specifica. Molte pretendono anche un content-type preciso:
application/jsonper OIDC, OAuth e WebAuthn,text/plainpersecurity.txtemta-sts.txt,application/trafficadvice+jsonpertraffic-advice. - 404 o 410. È la risposta normale di un sito che non pubblica quell’URI: per
host-metala RFC 6415 dice che il client dovrebbe dedurre che i metadati non sono offerti. - 200 su URI che non esiste. È un soft 404. Il test del W3C chiede a un origin
/.well-known/resource-that-should-not-exist-whose-status-code-should-not-be-200: se dopo i redirect risponde 200, il server è mal configurato e i suoi status non sono affidabili. - Redirect. Ammessi, vietati o limitati a seconda dell’URI (tabella sotto).
- CORS. Serve se il file è letto da script di altri siti: la RFC 7033 mostra
Access-Control-Allow-Origin: *nelle risposte di WebFinger. - Cache. A2A raccomanda
Cache-ControledETag; UCP imponepublicconmax-agedi almeno 60 secondi; permta-sts.txtla RFC 8461 vieta la cache HTTP e affida la durata al campomax_age.
Regole sui redirect, caso per caso
I redirect meritano un discorso a parte, perché è facilissimo sbagliare: basta una regola generale del sito, come quella che porta tutto da www al dominio senza www o da HTTP a HTTPS, per far fallire un file che non li ammette. Non c’è una regola unica: ogni specifica decide per conto suo, e alcune sono severissime. Prima di toccare i redirect del sito, controlla questa tabella.
| URI | Redirect | Fonte |
|---|---|---|
| mta-sts.txt | non seguiti | RFC 8461 |
| apple-app-site-association | vietati | Apple |
| assetlinks.json | solo 200 | Digital Asset Links |
| passkey-endpoints | vietati | W3C WD |
| ucp | vietati | UCP |
| traffic-advice | nessun consiglio | bozza Google |
| acme-challenge | il server dovrebbe seguirli | RFC 8555 |
| pki-validation | 301, 302, 307, 308 | CA/B Forum |
| webauthn | solo verso https | W3C |
| webfinger | solo verso https | RFC 7033 |
| change-password | 302, 303 o 307 | W3C |
| caldav, carddav | obbligatori | RFC 6764 |
| security.txt | ammessi | RFC 9116 |
| csaf | da evitare | OASIS |
Per openid-configuration e i due documenti OAuth le specifiche prescrivono 200 e application/json e non dicono nulla sui redirect.
Certificati e controllo del dominio
Questo è l’uso di /.well-known/ che quasi tutti hanno già visto all’opera. Per rilasciare un certificato HTTPS l’autorità di certificazione (CA) deve essere sicura che il dominio sia davvero tuo. Il modo più semplice è chiederti di pubblicare un file con un contenuto che conosce solo lei, a un indirizzo prestabilito, e poi andarlo a leggere: se il file c’è, il controllo è dimostrato.
Qui /.well-known/ serve a dimostrare a una CA che controlli il dominio, con due metodi alternativi.
acme-challenge
acme-challenge è la cartella usata dalle CA che rilasciano certificati in automatico con il protocollo ACME, come Let’s Encrypt. Nella validazione HTTP-01 il client ACME, per esempio Certbot, prova il controllo del dominio pubblicando qui un file con un contenuto che solo chi gestisce il dominio può produrre; la CA lo scarica e, se corrisponde, rilascia il certificato. Tutto avviene in automatico, nel tempo della verifica. Come lo applica Certbot lo spiego nella guida a Certbot con Nginx.
Chi lo legge. Il server ACME della CA, che chiede l’URL sulla porta TCP 80. La sfida va completata su HTTP, non su HTTPS.
Formato ed esempio minimo. Il percorso è /.well-known/acme-challenge/<token> e il corpo è la key authorization in ASCII. Il token ha almeno 128 bit di entropia e usa l’alfabeto base64url senza padding.
GET /.well-known/acme-challenge/LoqXcYV8...jxAjEuX0
HTTP/1.1 200 OK
LoqXcYV8...jxAjEuX0.9jg46WB3...fm21mqTI
Specifica e stato IANA. RFC 8555, sezione 8.3. Stato permanent, registrato il 18/08/2016.
Quando serve. Solo con la sfida HTTP-01.
Errori frequenti.
- Bloccare la porta 80: la richiesta della CA deve arrivarci.
- Affidarsi ai redirect: il server ACME dovrebbe seguirli, ma non è un obbligo, e le Baseline Requirements ammettono solo certi codici.
- Intercettare
/.well-known/con una regola di rewrite dell’applicazione. - Lasciare il file dopo la validazione: il client dovrebbe rimuoverlo a sfida conclusa.
pki-validation
pki-validation fa lo stesso lavoro di acme-challenge, ma per le CA che non usano ACME: è il caso in cui la CA ti chiede di caricare un file sul sito per dimostrare che il dominio è tuo. Convalida il controllo del dominio con un file che contiene un token o un valore casuale scelto dalla CA, invece di ACME; di solito il file lo carichi tu, a mano.
Chi lo legge. La CA che emette il certificato: nome e contenuto del file li detta lei.
Formato ed esempio minimo. Un file sotto /.well-known/pki-validation/. Regole delle Baseline Requirements: risposta 2xx, schema http o https, porta autorizzata, valore casuale valido al massimo 30 giorni.
Specifica e stato IANA. Il registro cita la sezione 3.2.2.4.6 della versione 1.3.8 delle Baseline Requirements. Nella versione 2.3.1 (4 ottobre 2026) quel metodo è ritirato: “retired and MUST NOT be used”. Il metodo in vigore è il §3.2.2.4.18, “Agreed-Upon Change to Website v2”, mentre il §3.2.2.4.19 riguarda ACME. La voce è permanent, registrata il 06/02/2017.
Quando serve. Quando la CA ti chiede di validare il dominio con un file.
Errori frequenti.
- Seguire guide che citano il metodo 3.2.2.4.6, non più valido.
- Un WAF o una CDN che risponde 403 o con una pagina di verifica: la CA deve ricevere una 2xx.
- Redirect fuori dai codici 301, 302, 307, 308.
Sicurezza e segnalazione delle vulnerabilità
Questa è la famiglia di file più utile anche per un sito qualunque. Il motivo è pratico: quando qualcuno scopre un problema di sicurezza sul tuo sito, la prima difficoltà è capire a chi dirlo. Senza un contatto chiaro la segnalazione finisce nel modulo dell’assistenza, in una casella che nessuno legge, o non arriva affatto. security.txt risolve proprio questo; mta-sts.txt protegge invece la posta in arrivo, mentre csaf e sbom interessano solo chi produce e distribuisce software.
security.txt
security.txt è il cartello “per segnalazioni di sicurezza rivolgersi a…” appeso all’ingresso del sito. È un file di testo di poche righe che dice a chi trova una vulnerabilità a chi scrivere e con quali regole, così la segnalazione arriva alla persona giusta invece di perdersi. Bastano un contatto e una data di scadenza: è il file well-known che ha senso pubblicare su qualsiasi sito, anche piccolo.
Chi lo legge. Ricercatori di sicurezza e strumenti automatici.
Formato ed esempio minimo. Testo semplice, un campo per riga, # per i commenti. Contact ed Expires sono obbligatori; Expires compare una sola volta e si raccomanda un valore a meno di un anno. Gli altri campi sono Acknowledgments, Canonical, Encryption (un URI, mai la chiave), Hiring, Policy, Preferred-Languages. Si raccomanda la firma OpenPGP, insieme a Canonical.
# Segnalazioni di sicurezza
Contact: mailto:security@example.com
Expires: 2027-06-30T18:37:07z
Preferred-Languages: it, en
Canonical: https://example.com/.well-known/security.txt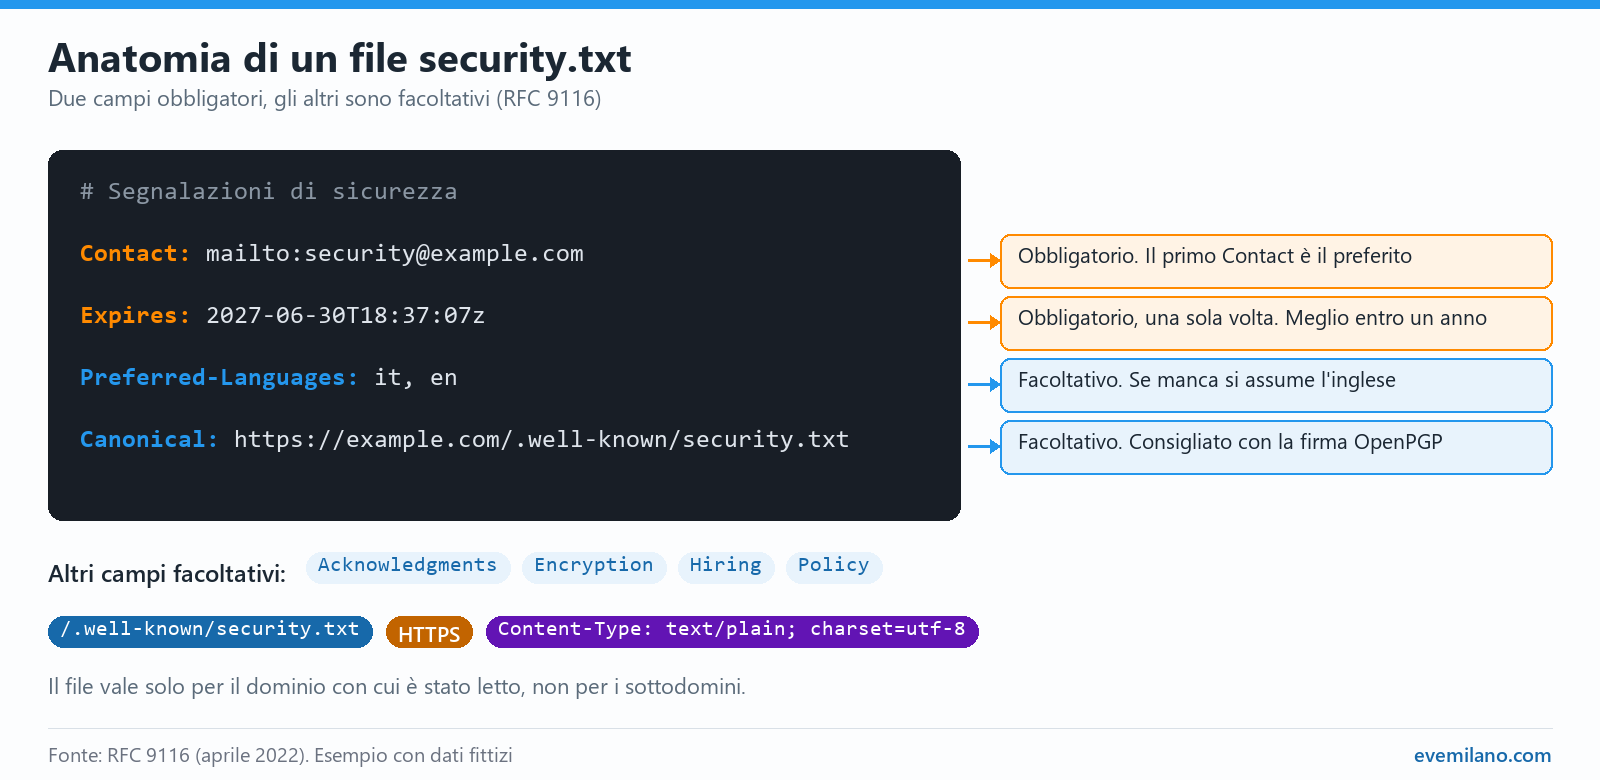
Specifica e stato IANA. RFC 9116 (aprile 2022). Permanent, registrato il 13/07/2021. Il file sta in /.well-known/security.txt, via HTTPS con Content-Type: text/plain e charset UTF-8, e vale solo per il dominio con cui è stato letto, non per i sottodomini. Può esistere anche alla radice o reindirizzare: se ci sono entrambi, vince quello in .well-known.
Quando serve. A qualsiasi sito, anche piccolo: bastano un contatto e una data. È pensato per le vulnerabilità, non per l’assistenza generica.
Errori frequenti.
Expiresmancante o già passato: da quella data il contenuto va considerato scaduto.- Un
Contactweb conhttp://: deve iniziare conhttps://. - La chiave nel campo
Encryptioninvece dell’URI. - Un content-type diverso da
text/plain: la RFC lo richiede, con charset UTF-8.
mta-sts.txt
Quando un server invia un’email al tuo dominio prova a cifrare la connessione, ma se la cifratura non è disponibile ripiega sulla consegna in chiaro, e chi si mette in mezzo può approfittarne. mta-sts.txt chiude questa porta: impone TLS ai server che inviano posta al dominio e restringe gli MX ammessi, cioè i server di posta a cui è lecito consegnare. In pratica dice ai mittenti: “da me si arriva solo cifrati e solo su questi server”.
Chi lo legge. I mittenti (MTA) che implementano MTA-STS.
Formato ed esempio minimo. L’URL è sull’host mta-sts: per example.com è https://mta-sts.example.com/.well-known/mta-sts.txt. Coppie chiave-valore: version (solo STSv1), mode (enforce, testing, none), uno o più mx, max_age (massimo 31557600 secondi). Un record TXT _mta-sts con v=STSv1 e un id segnala le modifiche.
_mta-sts.example.com.  IN TXT "v=STSv1; id=20160831085700Z;"

version: STSv1
mode: enforce
mx: mail.example.com
mx: *.example.net
max_age: 604800
Specifica e stato IANA. RFC 8461, sezione 3. Stato permanent, registrato il 21/06/2018.
Quando serve. Se il dominio riceve posta e vuoi che i mittenti rifiutino consegne non cifrate. Con testing i messaggi possono essere consegnati anche se la convalida fallisce; con enforce no.
Errori frequenti.
- Un redirect: la policy è valida solo con risposta 200 e i 3xx non vengono seguiti.
- Un media type diverso da
text/plain. - Passare a
enforcesenza avere un certificato valido per l’hostmta-stse per gli MX.
csaf e csaf-aggregator
Questi due file riguardano chi produce software e deve avvisare i clienti delle vulnerabilità. Invece di pubblicare gli avvisi solo come pagine web, li distribuisce in un formato leggibile dalle macchine, CSAF, così gli strumenti dei clienti li raccolgono da soli. csaf ospita i metadati di chi pubblica bollettini di sicurezza in formato CSAF; csaf-aggregator quelli di chi raccoglie più provider.
Chi lo legge. Aggregatori e scanner di vulnerabilità.
Formato ed esempio minimo. Il requisito 9 di CSAF 2.0 chiede /.well-known/csaf/provider-metadata.json sul dominio principale, in HTTPS; per gli aggregatori l’ubicazione suggerita è /.well-known/csaf-aggregator/aggregator.json. Il requisito 8 aggiunge a security.txt un campo CSAF che punta ai metadati.
Specifica e stato IANA. CSAF 2.0, OASIS Standard. Entrambe provisional, registrate il 10/02/2023.
Quando serve. Solo se distribuisci software e pubblichi advisory di sicurezza.
Errori frequenti.
- Usare redirect: la specifica li sconsiglia e, se inevitabili, ammette solo quelli nell’intestazione HTTP.
- Dimenticare il campo
CSAFinsecurity.txt: non è nella RFC 9116, ma è registrato nel registro IANA dei campi disecurity.txt(change controller OASIS Open).
sbom
Una SBOM (Software Bill of Materials) è la lista degli ingredienti di un software: le librerie e i componenti che contiene, con le loro versioni. Serve a rispondere in fretta alla domanda che arriva con ogni nuova vulnerabilità: “il mio sistema usa quel componente?”. /.well-known/sbom restituisce la distinta dei componenti software (SBOM) di un sistema.
Chi lo legge. Strumenti di gestione delle vulnerabilità.
Formato ed esempio minimo. Nessun formato unico: lo indica il Content-Type della risposta.
Specifica e stato IANA. RFC 9472, che estende lo schema MUD per localizzare SBOM e informazioni sulle vulnerabilità. Stato permanent, registrato il 12/05/2023. Il registro rimanda anche a ISO/IEC 5962:2021 e SPDX.org.
Quando serve. Per produttori di software e dispositivi.
Errori frequenti.
- Servire l’SBOM con un content-type generico.
- Esporla senza restrizioni: sul dispositivo stesso la RFC raccomanda di non dare accesso illimitato di default.
Login, identità e autenticazione
Molti file well-known esistono per far funzionare il login senza che l’utente se ne accorga. Quando premi “Accedi con…” su un sito, o il password manager ti propone di cambiare una password debole, dietro le quinte un programma ha letto uno di questi file per sapere dove andare. Alcuni interessano solo chi gestisce un servizio di identità (OpenID Connect, OAuth); altri, come change-password e passkey-endpoints, riguardano qualsiasi sito con un’area riservata.
openid-configuration
Quando un sito ti offre l’accesso con un account esterno, l’applicazione deve sapere dove mandarti per il login, dove verificare i token e quali algoritmi usa il provider. Invece di configurare tutto a mano, legge openid-configuration: è il documento di discovery di un provider OpenID Connect, con endpoint, chiavi e funzioni supportate raccolti in un unico file.
Chi lo legge. Le applicazioni client (Relying Party).
Formato ed esempio minimo. Un oggetto JSON servito con application/json e status 200. Tra i campi obbligatori: issuer, authorization_endpoint, jwks_uri, response_types_supported, subject_types_supported, id_token_signing_alg_values_supported. Se l’issuer contiene un path, il suffisso si aggiunge in coda: per https://example.com/issuer1 l’URL è /issuer1/.well-known/openid-configuration.
Specifica e stato IANA. OpenID Connect Discovery 1.0. Permanent, registrato il 27/08/2013.
Quando serve. Se il sito è un identity provider.
Errori frequenti.
- Confondere la regola con quella dell’RFC 8414, che inserisce il suffisso prima del path dell’issuer.
- Un
issuerche non coincide con quello usato per costruire l’URL.
oauth-authorization-server
È il fratello di openid-configuration per OAuth 2.0, cioè quando non serve sapere chi è l’utente ma solo autorizzare l’accesso a qualcosa. Il file contiene i metadati di un server di autorizzazione OAuth 2.0: dove chiedere i token, quali modalità di autorizzazione supporta, dove trovare le chiavi. Il client lo legge e si configura da solo.
Chi lo legge. I client OAuth.
Formato ed esempio minimo. JSON con application/json e status 200. issuer è obbligatorio e deve coincidere con l’identificatore usato per costruire l’URL; altrimenti i dati non vanno usati. Con un path nell’issuer il suffisso va inserito tra host e path: /.well-known/oauth-authorization-server/issuer1. jwks_uri è facoltativo e deve usare https.
Specifica e stato IANA. RFC 8414, sezione 3. Permanent, registrato il 27/03/2018.
Quando serve. Se gestisci un server di autorizzazione OAuth. La RFC 8414 ammette gli stessi metadati anche sotto altri suffissi, compreso openid-configuration.
Errori frequenti.
- Applicare la regola OIDC dell’append del path.
- Un
issuerdiverso da quello usato per la richiesta.
oauth-protected-resource
Qui il punto di vista si rovescia: a descriversi non è il server che rilascia i token, ma la risorsa da proteggere, per esempio un’API. Il file descrive una risorsa protetta e quali server di autorizzazione accetta, così un client che si vede rifiutare l’accesso sa subito dove andare a chiedere il permesso.
Chi lo legge. Client OAuth che devono sapere dove ottenere un token.
Formato ed esempio minimo. JSON con application/json e status 200. resource è obbligatorio; authorization_servers è facoltativo.
{ "resource": "https://resource.example.com",
  "authorization_servers": ["https://as1.example.com"] }
Specifica e stato IANA. RFC 9728, sezione 3. Permanent, registrato il 22/10/2024. Nella risposta 401 la risorsa può indicare l’URL del documento con il parametro resource_metadata di WWW-Authenticate.
Quando serve. Se pubblichi API protette da OAuth.
Errori frequenti.
- Dimenticare
resourceo farlo divergere dall’identificatore usato per la richiesta. - Includere parametri con zero valori, per esempio array vuoti: vanno omessi dalla risposta.
jwks.json
Stato. Non registrato. Non lo definiscono né il registro IANA né le RFC 7517 e 8414.
Quando un servizio riceve un token firmato, per fidarsi deve verificarne la firma, e per farlo gli serve la chiave pubblica di chi l’ha emesso. jwks.json è la posizione di fatto di un JWK Set, cioè delle chiavi pubbliche per verificare le firme. “Di fatto” è la parola chiave: è una consuetudine diffusa, non uno standard.
Chi lo legge. Chi valida token firmati.
Formato. Un JSON con una lista di chiavi, secondo la RFC 7517.
Specifica e stato IANA. Dove la specifica indica davvero l’URL delle chiavi è il parametro jwks_uri: obbligatorio in OpenID Connect Discovery, facoltativo nella RFC 8414. L’URL può essere qualunque, /.well-known/jwks.json è una convenzione.
Quando serve. Mai come requisito: leggi jwks_uri dal documento di discovery.
Errori frequenti.
- Assumere che
/.well-known/jwks.jsonesista senza averlo letto dajwks_uri.
webauthn
Le passkey sono legate a un dominio preciso: quella creata su example.com, normalmente, non funziona su example.de. Per un’azienda che ha un sito per paese o per marchio è un limite fastidioso. Il file webauthn lo supera: permette di usare le stesse passkey su più domini dello stesso proprietario (related origin requests), elencando i domini autorizzati.
Chi lo legge. Il browser, quando un’origin diversa dall’RP ID chiede di usare le sue passkey.
Formato ed esempio minimo.
{ "origins": ["https://example.co.uk", "https://example.de"] }Il file va servito con application/json e status 200, dopo gli eventuali redirect (solo https). Senza la proprietà origins, o se non è una lista di stringhe, il browser genera un SecurityError. I client devono supportare almeno cinque etichette di registrable origin.
Specifica e stato IANA. WebAuthn Level 3. Permanent, registrato il 23/01/2026.
Quando serve. Se la stessa azienda gestisce domini diversi per paese o marchio.
Errori frequenti.
- Superare il numero di etichette che il browser accetta: le altre vengono ignorate.
- Un content-type diverso da
application/json.
passkey-endpoints
Stato. Non registrato. Working Draft del W3C Web Application Security Working Group del 14/01/2026, curato da Tim Cappalli (Okta) e Matthew Miller (Cisco); il testo dice che la registrazione IANA sarà richiesta.
Se offri le passkey, ti interessa che gli utenti le attivino e le trovino quando devono gestirle. passkey-endpoints fa trovare ai gestori di credenziali dove creare e dove gestire le passkey di un account, così browser e password manager possono portare l’utente direttamente alla pagina giusta.
Chi lo legge. Browser e password manager.
Formato ed esempio minimo. JSON application/json con status 200 e nessun redirect. Membri facoltativi: enroll (pagina di creazione), manage (pagina di gestione), prfUsageDetails (pagina informativa sull’uso dell’estensione PRF). Un oggetto vuoto segnala solo il supporto.
{ "enroll": "https://example.com/account/passkeys/create",
  "manage": "https://example.com/account/passkeys" }
Specifica e stato IANA. A Well-Known URL for Relying Party Passkey Endpoints. Bozza, non ancora nel registro al 18/11/2026.
Quando serve. Se offri passkey e vuoi che i password manager mandino l’utente alla pagina giusta.
Errori frequenti.
- Rispondere con un redirect: la specifica lo vieta.
- Pubblicare
prfUsageDetailssenza una pagina informativa: se il membro c’è, il gestore di credenziali la linka nell’avviso alla cancellazione di una passkey.
change-password
Hai presente quando il password manager ti avvisa che una password è debole o compromessa e ti offre un pulsante per cambiarla? Perché quel pulsante porti alla pagina giusta, il sito deve dire dove si trova. change-password serve solo a questo: indica ai password manager dove l’utente cambia la password, con un semplice redirect.
Chi lo legge. Password manager e browser.
Formato ed esempio minimo. Nessun documento: il server risponde a /.well-known/change-password con un redirect alla pagina vera.
HTTP/1.1 302 Found
Location: https://example.com/account/password
Specifica e stato IANA. A Well-Known URL for Changing Passwords, Editor’s Draft del 28/01/2021, cioè non una Recommendation. Stato provisional, registrato il 13/03/2023. I redirect previsti sono 302, 303 o 307. La pagina di cambio password non può stare direttamente su /.well-known/change-password.
Quando serve. Per ogni sito con account e password.
Errori frequenti.
- Rispondere 200 a qualunque URI sotto
/.well-known/: il test del W3C sull’affidabilità degli status lo classifica come server mal configurato.
web-identity
Stato. Non registrato. Lo definisce la specifica FedCM del W3C, un Editor’s Draft del 21/10/2026; Google ha dichiarato nel 2025 che continuerà a supportarla.
FedCM è il meccanismo con cui il browser gestisce in prima persona l’accesso con un account di terze parti, quello del pulsante “Accedi con…”, ed è pensato per funzionare anche senza cookie di terze parti. In web-identity un identity provider pubblica il collegamento al proprio file di configurazione FedCM, per l’accesso federato direttamente nel browser: è così che il browser verifica che quel file appartenga davvero al provider.
Chi lo legge. Il browser, senza cookie e con l’intestazione Sec-Fetch-Dest: webidentity.
Formato ed esempio minimo. Un oggetto con provider_urls (un solo URL, quello del file di configurazione) oppure accounts_endpoint e login_url insieme.
{ "provider_urls": ["https://idp.example/fedcm.json"] }Specifica e stato IANA. Federated Credential Management API. Non nel registro IANA.
Quando serve. Solo se sei un identity provider che adotta FedCM.
Errori frequenti.
- Inserire più di un URL in
provider_urls: ne serve esattamente uno.
App mobile e deep link
Quando tocchi un link sul telefono e si apre direttamente l’app invece del browser, dietro c’è un accordo fra sito e app. Il sistema operativo non si fida della sola app che dichiara “posso aprire i link di questo sito”: vuole una conferma dal sito stesso. Questa conferma sta in /.well-known/, in un file per Android e in uno per i sistemi Apple.
assetlinks.json
assetlinks.json è la conferma lato sito per Android: dichiara quali app Android possono gestire i link del sito (Digital Asset Links). Senza questo file Android non verifica l’app, e toccando un link l’utente può finire nel browser o in una finestra che gli chiede con cosa aprirlo.
Chi lo legge. Android, che per ogni host degli intent filter chiede https://<host>/.well-known/assetlinks.json.
Formato ed esempio minimo. Un array JSON di dichiarazioni, ognuna con una relazione (delegate_permission/common.handle_all_urls delega la gestione di tutti gli URL) e un asset di destinazione: per Android, nome del pacchetto e impronta SHA-256 del certificato.
[{ "relation": ["delegate_permission/common.handle_all_urls"],
   "target": { "namespace": "android_app",
     "package_name": "org.digitalassetlinks.example",
     "sha256_cert_fingerprints": ["14:6D:E9:...:E5"] } }]
Il file va servito con media type application/json e ogni risposta diversa da 200 è trattata come errore, con lista vuota di dichiarazioni.
Specifica e stato IANA. Digital Asset Links. Permanent, registrato il 28/09/2015.
Quando serve. Se un’app Android deve aprire i link del sito: la verifica avviene all’installazione, con android:autoVerify="true".
Errori frequenti.
- Un redirect o una risposta 3xx: per la specifica è un errore.
- Un’impronta SHA-256 diversa dal certificato di firma dell’app, che con il nome del pacchetto la identifica.
apple-app-site-association
Stato. Non registrato. Lo definisce Apple per Universal Links e domini associati.
È l’equivalente di assetlinks.json nel mondo Apple: collega il sito alle app iOS e macOS che possono aprire i suoi link e usare le credenziali del dominio, per esempio per proporre dentro l’app le password salvate per il sito.
Chi lo legge. I sistemi Apple: da macOS 11 e iOS 14 le app non chiedono il file al tuo server, ma a una CDN gestita da Apple.
Formato ed esempio minimo. File JSON senza estensione, con servizi come applinks, webcredentials e appclips.
{ "applinks": { "details": [{
    "appIDs": ["ABCDE12345.com.example.app"],
    "components": [{ "/": "/buy/*" }] }] } }
Apple chiede HTTPS con certificato valido e nessun redirect. La documentazione non indica il content-type, quindi non lo riporto.
Specifica e stato IANA. Supporting associated domains. Non nel registro IANA.
Quando serve. Se hai un’app iOS che apre link del sito o condivide credenziali.
Errori frequenti.
- Redirect, anche solo da
wwwal dominio nudo. - Un solo file per più host: ogni sottodominio dell’entitlement deve servire il proprio.
- Aspettarsi modifiche immediate: le richieste passano dalla CDN di Apple.
Browser, privacy e prestazioni
Questa sezione raccoglie file che parlano con il browser, o con servizi che lavorano per conto suo, su due temi: quanto traffico mandare al sito e come trattare la privacy dell’utente. In fondo trovi anche i file di iniziative dismesse, che in un audit vale la pena riconoscere.
traffic-advice
Quando cerchi su Google, Chrome può scaricare in anticipo le pagine dei primi risultati, così si aprono all’istante se ci clicchi. Il prefetch passa da un proxy di Google e, per un sito con poche risorse, può diventare un carico in più. traffic-advice permette di chiedere ai prefetch proxy di ridurre o fermare il traffico verso il sito.
Chi lo legge. Il Private Prefetch Proxy di Chrome, non il browser: il file è scaricato dal proxy e messo in cache secondo le regole HTTP.
Formato ed esempio minimo. Un array JSON servito come application/trafficadvice+json.
[{ "user_agent": "prefetch-proxy", "fraction": 0.3 }]fraction va da 0 a 1; "disallow": true spegne il prefetch. Un redirect equivale a nessun consiglio.
Specifica e stato IANA. Traffic Advice, bozza del 12/05/2022 con editor di Google. Stato provisional, registrato il 29/03/2022.
Quando serve. Quando il prefetch mette sotto pressione il server. Chrome documenta che Google Search prefetcha i primi due risultati tramite il proxy (anonymous-client-ip-when-cross-origin) e che i picchi si gestiscono anche con 503 e Retry-After.
Errori frequenti.
- Content-type
application/json: serveapplication/trafficadvice+json, altrimenti il consiglio è ignorato. - Rispondere 429 o 503: per l’agente significa “non raggiungibile” e può fermare il traffico per un po’.
gpc.json
Global Privacy Control è un segnale che il browser invia per conto dell’utente per dire “non vendere né condividere i miei dati”, e in alcune giurisdizioni ha valore legale. gpc.json è la risposta del sito: dichiara se il sito rispetta il segnale Global Privacy Control.
Chi lo legge. Browser e strumenti che verificano il supporto a GPC.
Formato ed esempio minimo. Oggetto JSON con application/json. gpc è true se il sito intende rispettare le richieste GPC nella misura in cui la legge lo impone; lastUpdate è la data della dichiarazione, in formato RFC 3339.
{ "gpc": true, "lastUpdate": "2025-04-15" }Specifica e stato IANA. Global Privacy Control. Provisional, registrato il 28/01/2022. La pagina non riporta lo stato della specifica nel testo estratto. Sono previsti redirect, anche verso un altro origin.
Quando serve. Se tratti dati di utenti soggetti a leggi con opt-out. Gli effetti legali dipendono dalla giurisdizione.
Errori frequenti.
- Pubblicare
gpc: truesenza gestire davvero l’intestazioneSec-GPClato server. - Omettere
lastUpdate: la data risulta sconosciuta.
URI dismessi da riconoscere in un audit
Non tutto ciò che sta in /.well-known/ è attuale. La specifica Do Not Track si è fermata al 2019 e Google ha ritirato parti della Privacy Sandbox, ma i file legati a quelle iniziative possono restare sul server per anni. Non fanno danni diretti, però dichiarano impegni o configurazioni che non valgono più: in un audit vanno riconosciuti e, di norma, tolti.
A cosa servono.
dnt: stato di tracciamento secondo Do Not Track.dnt-policy.txt: policy EFF che dichiara il rispetto di Do Not Track.privacy-sandbox-attestations.json: iscrizione alle API Privacy Sandbox.related-website-set.json: appartenenza a un Related Website Set.tpcd: uscita in percentuale dal periodo di tolleranza sui cookie di terze parti.
Chi li leggeva. Chrome per le voci Privacy Sandbox e tpcd; i siti e i servizi che implementano Do Not Track per le altre due.
Formato ed esempio minimo. tpcd/grace-period.json conteneva, per esempio, { "ThirdPartyOptOutPercentage": 50 }: uscita dal periodo di tolleranza per il 50% degli utenti. related-website-set.json richiedeva almeno la proprietà primary. dnt-policy.txt è testo.
Specifica e stato IANA. dnt e dnt-policy.txt sono permanent, ma la specifica W3C è un Working Group Note del 17/01/2019. Le altre tre sono deprecated. Google ha ritirato i Related Website Sets “in light of their low levels of adoption” (17/10/2025); il repository dell’attestazione parla di tecnologie in dismissione; per tpcd le fonti non motivano la deprecazione.
Quando servono. In un audit sono voci da riconoscere e, di norma, da togliere dopo aver verificato che nulla le richiami.
Errori frequenti. Lasciare un dnt-policy.txt che dichiara un impegno che il sito non rispetta più.
Contenuti, AI e agenti
Questa è la sezione che si muove più in fretta. Con l’arrivo degli agenti AI, programmi che leggono, confrontano e a volte comprano per conto di un utente, /.well-known/ è diventato il posto naturale in cui un sito dichiara cosa permette, cosa espone e come farsi riconoscere. Accanto a standard consolidati ci sono bozze di pochi mesi: per ogni file indico lo stato, perché qui la differenza tra standard e proposta conta più che altrove. In coda, due file pensati per gli editori: trust.txt e amphtml.
tdmrep.json
Il text and data mining (TDM) è l’estrazione automatica di testo e dati dai contenuti, la stessa che si usa anche per addestrare i modelli AI. Il titolare dei diritti può riservarsi questo uso, ma la riserva va espressa in una forma che le macchine sappiano leggere. tdmrep.json serve a questo: con il file il titolare riserva i diritti di text and data mining sui contenuti.
Chi lo legge. Gli agenti di TDM, cioè chi estrae testo e dati per addestrare modelli o fare analisi.
Formato ed esempio minimo. Un array JSON di regole, anche se è una sola. Ogni regola ha location (pattern sul path) e tdm-reservation (1 diritti riservati, 0 non riservati), entrambi obbligatori, e facoltativamente tdm-policy. Vale la corrispondenza più specifica, con i caratteri speciali * e $ come in robots.txt.
[ { "location": "/", "tdm-reservation": 1 } ]Specifica e stato IANA. TDM Reservation Protocol, Final Community Group Report del 10/05/2024: non una Recommendation W3C. Provisional, registrato il 15/02/2024. La stessa dichiarazione può viaggiare in intestazioni HTTP.
Quando serve. Se vuoi dichiarare in forma leggibile da macchine la riserva dei diritti. Sui crawler AI leggi la guida alla gestione dei crawler AI.
Errori frequenti.
- Dimenticare le parentesi quadre.
- Confondere il protocollo con
robots.txt: tdmrep esprime una riserva di diritti, e la specifica non descrive un blocco tecnico dell’accesso.
api-catalog
Se il tuo sito offre API a terzi, chi vuole usarle deve prima scoprire che esistono e dove sono descritte. api-catalog fa da indice: elenca le API pubblicate da un sito in un unico punto noto, così sviluppatori e strumenti automatici le trovano senza cercarle nella documentazione.
Chi lo legge. Client e strumenti che scoprono le API in automatico.
Formato ed esempio minimo. Documento in formato Linkset (application/linkset+json), preferibilmente con il parametro profile che punta a https://www.rfc-editor.org/info/rfc9727. Il server risponde a GET con il catalogo e a HEAD con un’intestazione Link con relazione api-catalog.
Specifica e stato IANA. RFC 9727. Permanent, registrato il 23/12/2024.
Quando serve. Se pubblichi API per terzi.
Errori frequenti.
- Pubblicare solo un formato proprietario: va comunque offerto un Linkset.
- Rispondere a HEAD senza l’intestazione
Linkcon relazioneapi-catalog.
agent-card.json
A2A (Agent2Agent) è un protocollo che permette ad agenti AI diversi di parlarsi e collaborare. Perché un agente possa affidare un compito a un altro, deve sapere chi è e cosa sa fare: agent-card.json è il suo biglietto da visita. Descrive un agente del protocollo A2A: identità, competenze, interfacce.
Chi lo legge. Altri agenti e client A2A.
Formato ed esempio minimo. Obbligatori: name, description, supportedInterfaces, version, capabilities, defaultInputModes, defaultOutputModes, skills.
{ "name": "Recipe Agent",
  "description": "Agent that helps users with recipes and cooking.",
  "version": "1.0.0" }
Esempio ridotto: mancano gli altri campi obbligatori.
Specifica e stato IANA. A2A, versione 1.0.0. Permanent, registrato il 01/08/2025, change controller Linux Foundation. La specifica raccomanda Cache-Control con max-age ed ETag.
Quando serve. Solo se pubblichi un agente interoperabile via A2A.
Errori frequenti.
- Omettere i campi obbligatori.
- Nessuna strategia di cache: la scheda cambia di rado e i client la rileggono spesso.
ucp
L’Universal Commerce Protocol nasce per gli acquisti fatti dagli agenti AI: un assistente che trova un prodotto e lo compra per conto dell’utente. Per farlo deve sapere che cosa offre il negozio e come si paga. Con ucp un esercente pubblica il proprio profilo per l’Universal Commerce Protocol: servizi, capacità, gestori di pagamento.
Chi lo legge. Le piattaforme e gli agenti che fanno acquisti per conto degli utenti.
Formato ed esempio minimo. Oggetto JSON con membro ucp obbligatorio. Dentro ucp sono obbligatori version, services e payment_handlers, anche vuoti; capabilities è facoltativo. Il profilo può includere le chiavi pubbliche in keys[].
Specifica e stato IANA. UCP, panoramica. Provisional dal 26/10/2026. Nessun redirect; Cache-Control con public e max-age di almeno 60 secondi, mai private, no-store o no-cache.
Quando serve. Se vuoi rendere acquistabile il catalogo da agenti che adottano UCP: un e-commerce, non un sito editoriale.
Errori frequenti.
- Un redirect, per esempio da
wwwal dominio nudo. - Una cache
no-storeimposta in blocco dalla CDN.
http-message-signatures-directory
Stato. Non registrato. È definito dal draft IETF draft-meunier-webbotauth-httpsig-directory-00 (Web Bot Auth), del 26/06/2026, con autori di Cloudflare e Google. Propone la registrazione come permanent.
Oggi un bot si presenta con lo user agent, che chiunque può falsificare: per sapere se una richiesta arriva davvero da Googlebot servono verifiche indirette, come il reverse DNS. Web Bot Auth propone un metodo più solido, in cui il bot firma ogni richiesta. Un bot che firma le sue richieste pubblica in questo file le proprie chiavi pubbliche, così i siti possono verificare chi è.
Chi lo legge. I siti che ricevono richieste firmate.
Formato ed esempio minimo. Un JWKS con le chiavi, servito come application/http-message-signatures-directory+json.
{ "keys": [{ "kty": "OKP", "crv": "Ed25519", "kid": "NFcW...MSjw", "x": "JrQL...D0bs" }] }Specifica e stato IANA. Draft IETF, scade il 28/12/2026. Non nel registro.
Quando serve. Se gestisci un bot e vuoi farti riconoscere dai siti. Il draft può ancora cambiare.
Errori frequenti.
- Servire il file con
application/json: il draft richiede il media type dedicato. - Non prevedere più chiavi per la rotazione, che il draft ammette.
mcp e agent-skills: proposte non registrate
MCP (Model Context Protocol) è lo standard con cui gli assistenti AI si collegano a strumenti e dati esterni; le agent skills sono pacchetti di istruzioni che un agente può caricare. Per entrambi c’è chi propone di renderli scopribili da /.well-known/, ma siamo ancora alla fase delle proposte: prima di pubblicare qualcosa conviene sapere che cosa è davvero definito e che cosa no.
Non sono URI registrati. Il nome mcp merita cautela. Nella specifica MCP la scoperta a livello di dominio passa da un catalogo AI in /.well-known/ai-catalog.json, e le Server Card sono consigliate in <streamable-http-url>/server-card (SEP-2127, stato Final). La SEP-1649, che proponeva .well-known/mcp.json, è stata chiusa il 14/10/2025. Il repository delle Server Card si dichiara sperimentale (“not an accepted or official MCP extension”). Alcune guide citano /.well-known/mcp/server-card.json: nelle fonti MCP che ho letto quel percorso non compare.
agent-skills. È una bozza (versione 0.2.0) del repository cloudflare/agent-skills-discovery-rfc. Prevede un indice in /.well-known/agent-skills/index.json che elenca ogni skill con tipo, URL e digest SHA-256.
Per uno strumento che li verifica vedi la guida all’AI readiness; su MCP, MCP Server.
trust.txt
trust.txt nasce per le testate giornalistiche ed è una specie di elenco di referenze reciproche: un editore dichiara a quali associazioni appartiene e con quali altri editori ha legami, e gli altri possono confermarlo dal proprio lato. Il file dichiara i gruppi di editori che si riconoscono fiducia reciproca.
Chi lo legge. Crawler e sistemi che valutano l’affidabilità dei siti di news.
Formato ed esempio minimo. File di testo con variabili. Le versioni recenti del documento aggiungono vendor=, customer= e datatrainingallowed=.
Specifica e stato IANA. Reference Document di JournalList. La raccomandazione di usare .well-known è stata aggiunta il 29/09/2020. Provisional, registrato il 04/02/2022.
Quando serve. Solo agli editori di notizie aderenti.
Errori frequenti.
- Pubblicarlo senza far parte di una rete di editori che lo riconosca.
- Non aggiornarlo alle variabili introdotte dal documento di riferimento.
amphtml
Se hai pagine AMP, Google ne serve una copia dalla propria cache. Quando aggiorni una pagina puoi chiedere a Google di rinfrescare quella copia, ma la richiesta deve essere firmata, perché nessun altro possa farlo al posto tuo. Il file ospita la chiave pubblica RSA che autorizza le richieste di aggiornamento della cache AMP di Google (update-cache).
Chi lo legge. La cache AMP, per verificare la firma delle richieste.
Formato ed esempio minimo. Il file /.well-known/amphtml/apikey.pub in formato PEM e servito come text/plain, in HTTPS, accessibile a utenti anonimi e non bloccato da robots.
Specifica e stato IANA. Pagina “Update AMP Content” di Google. La URL indicata dal registro risponde 404 al 18/11/2026: ho letto la copia di Internet Archive del 26/11/2025. Provisional, registrato il 06/07/2020. Al 18/11/2026 anche update-cache risponde 404 (verificato con curl): la funzione non risulta più documentata lì.
Quando serve. Solo se hai pagine AMP e vuoi forzarne l’aggiornamento nella cache di Google.
Errori frequenti.
- Pubblicare la chiave su un sottodominio o dominio superiore: deve essere l’esatto dominio da aggiornare.
- Bloccare il file in
robots.txt.
Federazione, dati di prodotto e servizi
L’ultima famiglia è la più eterogenea: protocolli che permettono a server diversi di trovarsi e parlarsi senza un’autorità centrale. È il caso del fediverso (Mastodon e simili), dove un utente di un server segue quello di un altro; dei calendari e delle rubriche sincronizzati da client diversi; dei resolver dei codici prodotto GS1. Per la maggior parte dei siti sono file da riconoscere più che da pubblicare.
webfinger
Quando su Mastodon cerchi un utente come @carol@example.com, il tuo server deve scoprire dove vive quell’account e come contattarlo. Lo fa con WebFinger, che cerca informazioni su persone, account o risorse a partire da un URI, come un indirizzo in stile email.
Chi lo legge. Mastodon e il fediverso, client OpenID Connect e altri servizi.
Formato ed esempio minimo. Richiesta HTTPS con parametro resource; risposta JRD (application/jrd+json).
GET /.well-known/webfinger?resource=acct%3Acarol%40example.com
HTTP/1.1 200 OK
Access-Control-Allow-Origin: *
Content-Type: application/jrd+json

{ "subject": "acct:carol@example.com", "links": [ ... ] }
Specifica e stato IANA. RFC 7033. Permanent, registrato il 15/03/2013. Solo HTTPS; redirect ammessi solo verso https. Se il server non ha informazioni sulla risorsa deve segnalare che non ha trovato corrispondenza.
Quando serve. Per un’istanza del fediverso o un provider OIDC.
Errori frequenti.
- Dimenticare CORS: i client nel browser non riescono a leggere la risposta.
- Rispondere 200 con documento vuoto a ogni
resource.
host-meta e host-meta.json
host-meta è uno dei meccanismi più vecchi della famiglia: un documento con i metadati di un host, cioè link e template di scoperta, che altri protocolli usano come punto di partenza per trovare le informazioni su una risorsa.
Chi lo legge. Servizi che cercano il template di ricerca di una risorsa.
Formato ed esempio minimo. host-meta è un documento XRD (application/xrd+xml); host-meta.json ne è la versione JSON (JRD), raccomandata come aggiunta.
Specifica e stato IANA. RFC 6415. Entrambi permanent. Se un server serve il file via HTTP e HTTPS, i due documenti devono coincidere. Il client dovrebbe seguire 301, 302 e 307.
Quando serve. Solo se un protocollo che adotti lo richiede.
Errori frequenti.
- Documenti diversi tra HTTP e HTTPS.
- Un 200 vuoto invece di un 404.
nodeinfo
Ogni server del fediverso può usare un software diverso. NodeInfo è il modo standard di presentarsi: nodeinfo espone metadati standard di un server di un social network distribuito, come software, versione e numero di utenti, che gli strumenti di statistica raccolgono.
Chi lo legge. Strumenti che raccolgono statistiche sulle istanze.
Formato ed esempio minimo. /.well-known/nodeinfo restituisce un JRD con i link ai documenti NodeInfo supportati.
{ "links": [{ "rel": "http://nodeinfo.diaspora.software/ns/schema/2.1",
              "href": "https://example.org/nodeinfo/2.1" }] }
Specifica e stato IANA. NodeInfo protocol 2.1. Provisional, registrato il 29/07/2024. I client dovrebbero seguire i redirect e abbandonare la scoperta su 404 o 400.
Quando serve. Se gestisci un’istanza del fediverso.
Errori frequenti.
- Un 404 o 400 sulla scoperta: il client può abbandonarla e marcare l’host come non supportato.
gs1resolver
GS1 è l’organizzazione dei codici a barre. Con GS1 Digital Link un codice prodotto diventa un indirizzo web, che un resolver traduce nella pagina o nei dati giusti. gs1resolver è il file di descrizione di un resolver GS1: radice, chiavi supportate, nome, contatti.
Chi lo legge. Chi deve capire cosa risolve quel resolver.
Formato ed esempio minimo. JSON che deve validare contro lo schema GS1. Obbligatori resolverRoot e supportedPrimaryKeys.
Specifica e stato IANA. Il registro cita “GS1 Digital Link, Section 7.11” (Release 1.1, febbraio 2020), intitolata “Resolver description file”. Oggi la regola è nel GS1-Conformant Resolver Standard: un resolver conforme “SHALL” rendere disponibile il file. Permanent, registrato il 18/05/2020.
Quando serve. Solo a chi gestisce un resolver GS1-conformante, non a ogni negozio che usa codici prodotto: per i dati di prodotto vedi i dati strutturati.
Errori frequenti.
- Pubblicarlo come “file GS1 del negozio”: è per i resolver.
caldav e carddav
Quando configuri un account in un’app di calendario o di contatti e inserisci solo il dominio, l’app deve trovare da sola dove sta il servizio. caldav e carddav fanno trovare ai client il servizio di calendari (CalDAV) e di rubriche (CardDAV), con un semplice redirect verso il percorso reale.
Chi lo legge. Client di calendario e di contatti.
Formato ed esempio minimo. Nessun documento: il server deve reindirizzare /.well-known/caldav o /.well-known/carddav al percorso reale (301, 303 o 307), e il servizio non può stare all’URI well-known. Si affiancano i record SRV _caldavs._tcp e TXT.
Specifica e stato IANA. RFC 6764, con RFC 4791 e 6352. Entrambi permanent.
Quando serve. Se ospiti un server di calendari o rubriche.
Errori frequenti.
- Servire il servizio direttamente sul percorso well-known.
- Non impostare
Cache-Controlsul redirect, che la specifica raccomanda.
Gli altri URI di questi ambiti (matrix, nostr.json, keybase.txt, did.json, jmap, timezone e simili) stanno solo nell’appendice.
Gli URI non registrati ma diffusi
Nelle schede ne hai incontrati diversi: file che molti usano ma che nel registro ufficiale non compaiono. Qui li riprendo tutti insieme, con un metodo per decidere quanto fidarsi di un nome non registrato prima di pubblicarlo.
Le ragioni sono tre: convenzioni di un produttore (apple-app-site-association), prassi consolidate (jwks.json) e bozze non ancora registrate (passkey-endpoints, web-identity, http-message-signatures-directory). Ognuno ha la sua scheda nelle sezioni precedenti.
Le proposte per gli agenti AI (mcp, agent-skills) sono le più instabili: trattale come sperimentali. Per uno strumento che le verifica vedi la guida all’AI readiness.
Come valutare un URI non registrato. Chiediti chi lo definisce (un ente di standard, un’azienda, un repository), chi lo legge davvero, se esiste una bozza IETF o W3C e che stato ha, e cosa perdi se non lo pubblichi.
Configurazione su nginx, Apache, WordPress e CDN
Fin qui ho parlato di cosa mettere in /.well-known/. Ora la parte pratica: fare in modo che il server lo serva bene. Gli obiettivi sono tre: rispondere con il file giusto e il content-type giusto, rispondere 404 a tutto ciò che non esiste, e impedire che la cartella diventi un punto in cui eseguire codice o sfogliare l’elenco dei file.
Gli snippet sono stati provati il 18/11/2026 in container con nginx 1.31.8 e Apache 2.4.71: configurazione valida, content-type attesi, 404 sugli URI inesistenti, nessun elenco dei file, .php respinto con 403 in Apache e non eseguito in nginx.
nginx
Su nginx basta un blocco location dedicato che faccia tre cose: servire i file che esistono, dare 404 a tutto il resto e non passare nulla all’interprete PHP.
Con ^~ i blocchi regex (come quello per PHP) non vengono valutati; try_files $uri =404 evita che un URI inesistente finisca nell’applicazione e risponda 200; autoindex è off per default.
location ^~ /.well-known/ {
    autoindex off;
    try_files $uri =404;
}
location = /.well-known/security.txt {
    charset utf-8;
    default_type text/plain;
}
location = /.well-known/traffic-advice {
    default_type application/trafficadvice+json;
}
Apache
Su Apache conviene un .htaccess dentro la cartella stessa, così le regole valgono solo lì e non toccano il resto del sito.
Nel .htaccess di /.well-known/: ForceType imposta il media type, Options -Indexes spegne l’elenco dei file (serve AllowOverride che lo consenta).
Options -Indexes
<FilesMatch "\.(php|phtml|pl|py|cgi)$">
    Require all denied
</FilesMatch>
<Files "security.txt">
    ForceType "text/plain; charset=utf-8"
</Files>
<Files "traffic-advice">
    ForceType application/trafficadvice+json
</Files>
<Files "assetlinks.json">
    ForceType application/json
</Files>
WordPress
Su WordPress il rischio tipico è che la richiesta di un file inesistente finisca a WordPress stesso, che può rispondere con una pagina, un redirect o un errore deciso da un plugin. Ecco come ragiona il .htaccess standard.
Le regole .htaccess standard di WordPress su Apache servono direttamente file e cartelle esistenti (RewriteCond %{REQUEST_FILENAME} !-f e !-d) e mandano ogni altro percorso a index.php: lì permalink e plugin di redirect o sicurezza decidono la risposta. Verifica sempre con una richiesta reale.
curl -sI https://example.com/.well-known/security.txt
curl -sI https://example.com/.well-known/resource-che-non-esiste
La seconda deve restituire 404.
CDN e proxy
Una CDN o un proxy davanti al sito può cambiare le risposte senza che tu te ne accorga: le mette in cache, blocca i client che sembrano bot, forza HTTPS. Sono funzioni utili, ma possono rompere proprio i file che devono essere letti da programmi automatici.
Controlla regole di cache che servono un file scaduto e regole anti-bot che bloccano client legittimi (la CA per pki-validation, il proxy per traffic-advice). Una regola che forza HTTPS può interferire con la sfida acme-challenge, che va completata su HTTP: controlla come la tua CDN tratta quel percorso.
Sicurezza della cartella .well-known
Una cartella che parla a nome dell’intero sito è anche un bersaglio: chi riesce a scriverci può, per esempio, ottenere un certificato per il tuo dominio o dirottare le segnalazioni di sicurezza verso un contatto sbagliato. La RFC 8615 lo sa e dedica ai rischi un’intera sezione.
La RFC 8615 dedica la sezione 4 ai rischi. I quattro punti:
- 4.1 Proteggere le risorse. I well-known rappresentano l’intero origin: limita chi può scrivere, soprattutto se sullo stesso origin convivono più soggetti.
- 4.2 Interazione con la navigazione. I file sono raggiungibili dai browser: con un XSS un attaccante può fare richieste arbitrarie. La cartella non deve accettare upload degli utenti.
- 4.3 Ambito delle applicazioni. Un file vale per la sua origin, non per sottodomini o altre porte.
- 4.4 Funzioni nascoste. Su alcuni sistemi le directory con il punto iniziale sono nascoste: chi può scrivere può cambiarne il contenuto senza che l’amministratore se ne accorga.
Rischi concreti: cartella scrivibile dal processo web, file dimenticati, script eseguibili. Sulle intestazioni di protezione vedi la guida agli HTTP security header.
.well-known e SEO
La domanda che un SEO si fa subito: /.well-known/ influisce sul posizionamento? La risposta breve è no, ma alcuni file toccano la visibilità in modo indiretto, e in un audit tecnico la cartella merita un controllo.
Nessuna fonte indica /.well-known/ o uno dei suoi file come fattore di ranking.
Dove tocca la ricerca e la visibilità.
- Prefetch dai risultati di Google. Chrome documenta il prefetch dei primi due risultati tramite proxy;
traffic-advicepermette di moderarlo. - Collegamento sito-app.
assetlinks.jsoneapple-app-site-association. - Text and data mining.
tdmrep.json. - Agenti AI.
agent-card.json,ucpe le proposte non registrate. Per i client di Google vedi l’elenco degli user agent.
Cosa controllare in un audit tecnico.
- Status corretti: 200 dove l’URI è pubblicato, 404 altrove.
- Nessun redirect dove la specifica lo vieta.
- Nessuna risposta 200 su URI inesistenti (soft 404).
- Content-type coerente con la specifica.
- File obsoleti (Do Not Track, Privacy Sandbox) o esposti per errore.
Quali file pubblicare in base al tipo di sito
Dopo trenta e più schede, la domanda pratica: con il mio sito, che cosa dovrei pubblicare? Quasi certamente pochi file. Ecco una scelta ragionata per tipo di sito.
Sono indicazioni operative ricavate dai casi d’uso sopra, non prescrizioni delle specifiche.
- Blog e siti editoriali.
security.txt;tdmrep.jsonper dichiarare la riserva di TDM. - E-commerce.
security.txt,change-passwordse hai account,ucpse adotti il protocollo, i file delle app se ne hai. - Servizio con area riservata o login.
change-password,passkey-endpointsse offri passkey,webauthnper più domini, i documenti OAuth/OIDC se sei provider. - Azienda con app mobile.
assetlinks.jsoneapple-app-site-association. - Editori di notizie.
trust.txtetdmrep.json. - Chi pubblica API o agenti.
api-catalog,oauth-protected-resource,agent-card.json.
Domande frequenti
È obbligatorio avere una cartella .well-known? No. Pubblichi solo gli URI che servono ai servizi che usi: la RFC 8615 non impone nulla e il client non deve aspettarsi una risorsa a quel livello.
Se un URI risponde 404 è un problema? No: è la risposta normale di un sito che non offre quel servizio. Il problema è il 200 su URI inesistenti.
robots.txt va spostato in .well-known? No. robots.txt resta alla radice: non compare nel registro IANA e la RFC 8615 lo cita solo come esempio di metadati di sito.
Posso mettere file miei in .well-known? I nomi nuovi vanno registrati; per file specifici di un’applicazione esiste appspecific. Un nome non registrato rischia di collidere con altri usi, che è il motivo per cui esiste il registro.
security.txt serve anche a un sito piccolo? Sì, se vuoi ricevere segnalazioni: bastano Contact ed Expires.
Che differenza c’è tra un URI permanent e uno provisional? Permanent: standard aperti o URI in uso comprovato. Provisional: registrazione meno consolidata, che gli esperti possono rimuovere se non risulta in uso (RFC 8615, sezione 3.1).
Come verifico quali URI espone un sito? Con una richiesta per URI, controllando status e content-type:
curl -sI https://example.com/.well-known/security.txt | head -n 5Poi confronta con il registro IANA.
Appendice: tutti gli URI del registro IANA
Registro aggiornato al 26/10/2026, CSV scaricato il 18/11/2026. Versione aggiornata: iana.org/assignments/well-known-uris.
- acme-challenge · permanent · Ospita il token con cui una CA verifica via HTTP il controllo del dominio. Scheda: «Certificati e controllo del dominio».
- agent-card.json · permanent · Scheda JSON con cui un agente A2A descrive identità, competenze e interfacce ai client. Scheda: «Contenuti, AI e agenti».
- amphtml · provisional · Chiave pubblica RSA che autorizza le richieste di aggiornamento della cache AMP di Google. Scheda: «Contenuti, AI e agenti».
- api-catalog · permanent · Elenco, in formato Linkset, delle API pubblicate da un sito per la scoperta automatica. Scheda: «Contenuti, AI e agenti».
- appspecific · provisional · Directory per file specifici di un’applicazione, nominati a partire da un dominio dell’applicazione.
- ashrae · permanent · Elenca, in formato Link, le risorse BACnet di un server per l’automazione degli edifici.
- assetlinks.json · permanent · Dichiara quali app Android possono gestire i link del sito (Digital Asset Links). Scheda: «App mobile e deep link».
- bluejetty · provisional · Descrive le app mobile rappresentate da un publisher, per i client Blue Jetty.
- broadband-labels · provisional · [da verificare]
- brski · permanent · Punto di accesso del registrar per l’onboarding sicuro di dispositivi in reti autonome.
- caldav · permanent · Indirizza i client CalDAV al percorso reale del servizio calendari tramite redirect. Scheda: «Federazione, dati di prodotto e servizi».
- carddav · permanent · Indirizza i client CardDAV al percorso reale del servizio rubrica tramite redirect. Scheda: «Federazione, dati di prodotto e servizi».
- cdmi · provisional · Namespace di scoperta con cui i client CDMI conoscono capacità e namespace del server.
- change-password · provisional · Rimanda alla pagina di cambio password, così i password manager la trovano. Scheda: «Login, identità e autenticazione».
- cmp · permanent · Prefisso HTTP dei servizi Certificate Management Protocol per la gestione dei certificati PKI.
- coap · permanent · Endpoint WebSocket per far dialogare client e server CoAP su WebSocket.
- coap-eap · permanent · Endpoint CoAP per autenticare dispositivi IoT con EAP verso un controller di sicurezza.
- core · permanent · Elenco dei link alle risorse ospitate da un server CoAP vincolato, per la scoperta.
- csaf · provisional · Percorso del provider-metadata.json, i metadati di chi pubblica bollettini di sicurezza CSAF. Scheda: «Sicurezza e segnalazione delle vulnerabilità».
- csaf-aggregator · provisional · Percorso dell’aggregator.json, con l’elenco dei provider CSAF raccolti da un aggregatore. Scheda: «Sicurezza e segnalazione delle vulnerabilità».
- csipaus · provisional · [da verificare]
- csvm · permanent · Configurazione di sito per trovare i metadati dei file CSV quando mancano altri riferimenti.
- cyclic-trigger · provisional · Endpoint POST che avvia a intervalli le elaborazioni di un servizio, senza processi in background.
- did-configuration.json · provisional · Prova crittografica che il controllore di un’origine web coincide con quello di un DID.
- did.json · provisional · Pubblica il documento DID dell’identificatore did:web associato al dominio.
- dnt · permanent · Dichiara come il sito tratta la preferenza Do Not Track (specifica W3C ferma al 2019). Scheda: «Browser, privacy e prestazioni».
- dnt-policy.txt · permanent · Dichiara che il dominio rispetta il segnale Do Not Track, secondo la policy EFF. Scheda: «Browser, privacy e prestazioni».
- dots · permanent · Percorso CoAP del canale DOTS per segnalare attacchi DDoS e chiedere mitigazione.
- easy-proxy · provisional · Percorso per instradare tramite proxy le richieste di client senza supporto al forward proxy.
- ecips · provisional · [da verificare]
- edhoc · permanent · Endpoint CoAP per lo scambio di chiavi leggero EDHOC tra dispositivi vincolati.
- enterprise-network-security · permanent · Servizio HTTPS con cui un key manager fornisce chiavi di sessione a middlebox aziendali.
- enterprise-transport-security · permanent · Servizio HTTPS con cui un key manager fornisce chiavi Diffie-Hellman ai sistemi di monitoraggio.
- est · permanent · Server EST che emette certificati in automatico ai client di un’infrastruttura PKI.
- funding-manifest-urls · provisional · Elenca i manifest funding.json con cui i progetti open source dichiarano i fabbisogni di finanziamento.
- genid · permanent · Prefisso per IRI di skolemizzazione, che danno un identificatore stabile ai nodi anonimi RDF.
- gnap-as-rs · permanent · Documento di scoperta con cui un server GNAP descrive i servizi destinati ai resource server.
- gpc.json · provisional · Dichiara se il sito rispetta il segnale Global Privacy Control e da quando. Scheda: «Browser, privacy e prestazioni».
- gs1resolver · permanent · File di descrizione di un resolver GS1: radice, chiavi supportate, nome e contatti. Scheda: «Federazione, dati di prodotto e servizi».
- hoba · permanent · URI base per registrazione e uso dell’autenticazione HOBA, senza password.
- host-meta · permanent · Metadati XRD di un host, come template di scoperta e link ai servizi. Scheda: «Federazione, dati di prodotto e servizi».
- host-meta.json · permanent · Versione JSON (JRD) dei metadati di un host, identica al documento host-meta. Scheda: «Federazione, dati di prodotto e servizi».
- hosting-provider · provisional · Indica in testo semplice quale provider di hosting serve il sito.
- http-opportunistic · obsoleted · Elenca le origini http servibili con TLS opportunistico (esperimento ora dichiarato storico).
- ic-domains · provisional · File che prova il controllo di un dominio personalizzato per un frontend su Internet Computer.
- idp-proxy · permanent · Prefisso del proxy dell’identity provider per le asserzioni di identità in WebRTC.
- jmap · permanent · Risorsa di sessione JMAP: punto di ingresso dei client al server di posta.
- keybase.txt · permanent · Prova che persone con chiavi Keybase amministrano l’origine che serve il file.
- knx · provisional · [da verificare]
- looking-glass · permanent · API standard per interrogare un looking glass di rete, per esempio con il ping.
- masque · permanent · Template URI per proxy HTTP che inoltrano traffico UDP o pacchetti IP (MASQUE).
- matrix · permanent · Informazioni di scoperta del server Matrix per i client e per la federazione tra server.
- mercure · provisional · Hub Mercure dove pubblicare e sottoscrivere aggiornamenti in tempo reale.
- mta-sts.txt · permanent · Policy MTA-STS: impone TLS e MX ammessi a chi invia posta al dominio. Scheda: «Sicurezza e segnalazione delle vulnerabilità».
- mud · obsoleted · [da verificare]
- nfv-oauth-server-configuration · permanent · Configurazione del server OAuth 2.0 che autorizza l’accesso alle API di gestione NFV.
- ni · permanent · Mappa i nomi ni: su URL HTTP per recuperare risorse identificate da un hash.
- nodeinfo · provisional · Indice JRD dei documenti NodeInfo con i metadati di un server del fediverso. Scheda: «Federazione, dati di prodotto e servizi».
- nostr.json · provisional · Associa nomi utente del dominio a chiavi pubbliche Nostr, per verificare l’identità.
- oauth-authorization-server · permanent · Metadati del server OAuth 2.0: endpoint, chiavi e funzioni supportate, per i client. Scheda: «Login, identità e autenticazione».
- oauth-protected-resource · permanent · Metadati di una risorsa protetta OAuth 2.0 e dei server di autorizzazione che accetta. Scheda: «Login, identità e autenticazione».
- ohttp-gateway · permanent · Fornisce ai client la configurazione delle chiavi del gateway Oblivious HTTP.
- ojobpub.json · provisional · Elenco JSON delle offerte di lavoro dell’azienda, per job board e motori di ricerca.
- open-resource-discovery · provisional · Endpoint di configurazione con cui un provider ORD pubblica la descrizione di applicazioni e servizi.
- openbindings · provisional · Interfaccia OpenBindings di un servizio, scopribile e utilizzabile da strumenti automatici.
- openid-configuration · permanent · Metadati di scoperta di un provider OpenID Connect: endpoint, chiavi e capacità. Scheda: «Login, identità e autenticazione».
- openid-federation · provisional · Entity Configuration di un’entità che partecipa a una federazione OpenID.
- openorg · permanent · [da verificare]
- oslc · permanent · [da verificare]
- pki-validation · permanent · Cartella da cui la CA legge il file che prova il controllo del dominio. Scheda: «Certificati e controllo del dominio».
- posh · permanent · Pubblica via HTTPS chiavi o certificati di un servizio, per verificarne l’identità.
- privacy-sandbox-attestations.json · deprecated · Attesta l’iscrizione alle API Privacy Sandbox di Google, tecnologie in dismissione. Scheda: «Browser, privacy e prestazioni».
- private-token-issuer-directory · permanent · Directory dell’emittente Private Token con le chiavi pubbliche per validare i token.
- probing.txt · permanent · Descrive chi esegue sonde di misura di rete e come contattarlo.
- pvd · permanent · Informazioni aggiuntive su un Provisioning Domain, recuperate dagli host di rete.
- rd · permanent · Endpoint del Resource Directory CoAP dove i dispositivi registrano le proprie risorse.
- related-website-set.json · deprecated · Dichiara l’appartenenza del sito a un Related Website Set (tecnologia ritirata da Google). Scheda: «Browser, privacy e prestazioni».
- reload-config · permanent · Server di configurazione per gli overlay peer-to-peer RELOAD, ricavato dal nome dell’overlay.
- repute-template · permanent · Fornisce il template URI con cui interrogare un servizio di reputazione.
- resourcesync · permanent · Descrizione della sorgente ResourceSync: elenca le capacità di sincronizzazione delle risorse.
- sbom · permanent · Restituisce la distinta dei componenti software (SBOM) del sistema. Scheda: «Sicurezza e segnalazione delle vulnerabilità».
- scitt-keys · permanent · Chiavi pubbliche del Transparency Service SCITT per verificare le ricevute emesse.
- security.txt · permanent · Contatti e policy per segnalare vulnerabilità di sicurezza ai responsabili del sito. Scheda: «Sicurezza e segnalazione delle vulnerabilità».
- ssf-configuration · provisional · Metadati di scoperta di un Transmitter dello Shared Signals Framework OpenID.
- ssh-known-hosts · provisional · Chiave host SSH verificata del dominio, pubblicata via HTTPS per i client SSH.
- sshfp · provisional · Impronte delle chiavi host SSH dei server del dominio, servite via HTTPS.
- stun-key · permanent · Fornisce a un client la chiave simmetrica di lunga durata per un servizio STUN/TURN.
- tdmrep.json · provisional · Regole con cui il titolare riserva i diritti di text and data mining. Scheda: «Contenuti, AI e agenti».
- tea · provisional · [da verificare]
- terraform.json · provisional · Indica a Terraform gli endpoint dei servizi remoti offerti da un host.
- thread · permanent · [da verificare]
- time · permanent · Endpoint HEAD con cui i client sincronizzano l’orologio tramite un server HTTP.
- timezone · permanent · Punto di ingresso del servizio di distribuzione dei dati di fuso orario (TZDIST).
- tor-relay · provisional · Dichiara, tramite fingerprint, quali relay Tor sono gestiti dal proprietario del sito.
- tpcd · deprecated · Permette di uscire in percentuale dal periodo di tolleranza sui cookie di terze parti. Scheda: «Browser, privacy e prestazioni».
- traffic-advice · provisional · Chiede ai prefetch proxy di ridurre o fermare il traffico verso il sito. Scheda: «Browser, privacy e prestazioni».
- trust.txt · provisional · Dichiara i gruppi di editori che si riconoscono fiducia reciproca, pensato per le testate. Scheda: «Contenuti, AI e agenti».
- ucp · provisional · Profilo JSON con cui un esercente pubblica servizi e capacità dell’Universal Commerce Protocol. Scheda: «Contenuti, AI e agenti».
- uma2-configuration · permanent · Documento di scoperta del server di autorizzazione UMA 2.0.
- vacation-rental.json · provisional · Documento unico con cui un sito dichiara di essere un nodo prenotabile di affitti vacanza.
- void · permanent · Descrizione VoID dei dataset RDF ospitati dal server.
- webauthn · permanent · Elenca le origini correlate autorizzate a usare le passkey del dominio (WebAuthn). Scheda: «Login, identità e autenticazione».
- webfinger · permanent · Risponde con un JRD su persone, account o risorse identificati da un URI. Scheda: «Federazione, dati di prodotto e servizi».
- webhook-authorized-senders.json · permanent · Elenca i sistemi autorizzati a inviare webhook al sito, contro gli abusi.
- webweaver.json · provisional · Indica gli endpoint API di un’installazione WebWeaver, uno per protocollo.
- wot · permanent · Thing Description di una Thing o di una directory Web of Things, per la scoperta.
- xregistry · provisional · Elenca gli URL dei server xRegistry disponibili sull’host, per la scoperta.
Fonti citate
- RFC 8615: Well-Known URIs
- Registro IANA Well-Known URIs
- RFC 8555: ACME
- CA/Browser Forum, Baseline Requirements
- RFC 9116: security.txt
- RFC 8461: MTA-STS
- CSAF 2.0
- RFC 9472: SBOM
- OpenID Connect Discovery
- RFC 8414, RFC 9728, RFC 7517: JWK
- WebAuthn Level 3, Passkey Endpoints, Change Password URL, FedCM
- Digital Asset Links, Android: verify App Links, Apple: associated domains
- Traffic Advice e Private Prefetch Proxy
- Global Privacy Control
- TDM Reservation Protocol
- RFC 9727: api-catalog
- A2A Protocol
- Universal Commerce Protocol
- Web Bot Auth, draft IETF
- MCP SEP-2127 e Agent Skills Discovery
- trust.txt
- RFC 7033, RFC 6415, RFC 6764
- NodeInfo e GS1 Resolver
- Do Not Track (W3C Note) e Privacy Sandbox: aggiornamento del 17/10/2025
- Documentazione nginx e Apache httpd
Articoli correlati
Autore
Mi chiamo Giovanni Sacheli e dal 2009 aiuto le aziende a farsi trovare online. Sono specializzato in SEO tecnica e PPC, competenze che applico quotidianamente nella mia agenzia, Searcus Swiss Sagl. Mi piace sviluppare strumenti a supporto del mio lavoro, ho creato SEOdata.app e cluster.army e co-scritto il libro SEO Audit Avanzato. Curo maniacalmente questo blog per colleghi e appassionati, dove mi "appunto" quello che imparo. Sono un NERD anni '80, motociclista e orgoglioso papà di due bambini.
Link:
Giovanni Sacheli
SEO Audit Avanzato
Searcus Swiss Sagl
SEOdata.app
cluster.army